حماية VPN
في إعداد VPN التقليدي، يتم توجيه جميع زيارات الإنترنت الخاصة بك عبر خادم واحد يديره مزود VPN. إليك ما يعنيه ذلك عمليًا:
- التشفير: يتم تشفير بياناتك بين جهازك وخادم VPN، مما يمنع المتطفلين المحليين (مثل مزودي خدمة الإنترنت أو مشغلي شبكات Wi-Fi العامة) من رؤية ما تفعله.
- إخفاء الهوية (جزئي): يتم إخفاء عنوان IP الخاص بك عن العالم الخارجي، واستبداله بعنوان خادم VPN.
نقاط ضعف شبكات VPN التقليدية
مع ذلك، هناك تحفّظ رئيسي: خادم VPN نفسه يصبح نقطة مراقبة قوية. يرى عنوان IP الحقيقي الخاص بك والوجهة النهائية لحركة مرور بياناتك. حتى لو كان الاتصال مشفراً، يمكن لمزود VPN تتبع كل موقع تزوره ووقت الزيارة. لقد استبدلت بشكل أساسي الثقة في مزود خدمة الإنترنت الخاص بك بالثقة في مزود VPN.
في معظم حالات الاستخدام الواقعية، مثل تصفح الويب، يتم تشفير البيانات داخل نفق VPN في طبقة التطبيقات باستخدام HTTPS. هذا يعني أنه بينما يمكن لمزود VPN رؤية الخادم الذي تتصل به (على سبيل المثال، عنوان IP أو حتى النطاق، عبر DNS أو البيانات الوصفية لبروتوكول TLS)، فإنه لا يمكنه قراءة المحتوى الفعلي لاتصالاتك، مثل صفحات الويب التي تشاهدها أو البيانات التي ترسلها في النماذج. ومع ذلك، يظل لدى المزود القدرة على رؤية البيانات الوصفية للاتصال مثل عناوين IP الوجهة، والنطاقات (في بعض الحالات)، وحجم حركة المرور، ومعلومات التوقيت التي يمكن استخدامها لتوصيف نشاط المستخدم.
لماذا قفزتان؟ الدخول إلى VPN متعدد القفزات
للتخفيف من مشكلة المركزية هذه، تقوم شبكات VPN ذات القفزتين، والتي يشار إليها غالباً باسم شبكات VPN اللامركزية (dVPNs)، بتوجيه حركة المرور عبر خادمين منفصلين: عقدة دخول وعقدة خروج. الفكرة الأساسية هي أنه لا ينبغي لأي خادم بمفرده أن يكون قادراً على ربط هويتك بنشاطك:
- ترى عقدة الدخول (أو البوابة) عنوان IP الخاص بك ولكنها لا ترى عنوان الوجهة النهائية لحركة مرور بياناتك على الويب
- ترى عقدة الخروج عنوان IP للوجهة النهائية، لكنها لا تعرف من أنت.
يزيد نموذج الثقة المنقسم هذا الخصوصية بشكل كبير إذا تم تشغيل العقدتين بواسطة كيانات مستقلة وغير متواطئة. لكن كلمة "إذا" هذه تمثل تحدياً كبيراً. على سبيل المثال، إذا كانت شركة أو كيان واحد يدير كلاً من خادمي الدخول والخروج، فيمكنهم مطابقة وإعادة بناء أثر نشاطك بالكامل. يقودنا هذا مباشرة إلى مشكلة الثقة المركزية الأصلية المذكورة أعلاه.
WireGuard: أربع طرق لتصميم VPN ذو قفزتين
دعونا نستكشف طرقاً مختلفة لبناء VPN ذو قفزتين باستخدام WireGuard، وهو بروتوكول VPN حديث وسريع معروف ببساطته وأدائه. كل طريقة تحمل آثاراً مختلفة على الخصوصية.
1. نفق WireGuard واحد إلى عقدة الخروج
كيف يعمل
يقوم العميل بإنشاء نفق WireGuard مباشرة مع عقدة الخروج. تقوم عقدة الدخول بمجرد إعادة توجيه حزم النفق المشفرة دون إجراء أي عملية تشفير أو فك تشفير. يمكن للاتصال من العميل إلى عقدة الدخول استخدام أي بروتوكول نقل، على سبيل المثال، QUIC أو TCP أو حتى نفق مموه، اعتماداً على ما يدعمه النظام.
آثار الخصوصية
بما أن حركة المرور التي يتم ترحيلها بواسطة عقدة الدخول مشفرة داخل نفق WireGuard بين العميل والخروج، فليس لدى عقدة الدخول أي وصول إلى محتوى حركة المرور أو عنوان IP الوجهة. نظراً لعدم وجود اتصال مباشر بين العميل وعقدة الخروج، فإن عقدة الخروج لا تعرف عنوان IP الخاص بالعميل.
ومع ذلك، تجدر الإشارة إلى أن نفق WireGuard الذي تم إنشاؤه بين العميل وعقدة الخروج يتطلب تبادلاً للمفاتيح العامة. هذا يعني أن عقدة الخروج تعرف المفتاح العام للعميل، وبما أن مفاتيح WireGuard طويلة الأمد افتراضياً، يمكن لعقدة الخروج من الناحية النظرية تتبع وربط نشاط العميل عبر جلسات متعددة، حتى لو تغير عنوان IP. بينما يمكن لتدوير المفاتيح تقليل هذه المخاطر، إلا أن WireGuard لا يتعامل مع ذلك تلقائياً. نتيجة لذلك، يمكن لعقدة الخروج ربط هوية العميل بالوجهة النهائية لحركة المرور. وبالتالي، يمكن لهذا الإعداد أن يتيح تتبع ملفات تعريف العملاء على المدى الطويل.
2. نفق WireGuard واحد إلى عقدة الدخول
كيف يعمل
يقوم العميل بإنشاء نفق WireGuard مع عقدة الدخول، والتي تقوم بفك تشفير حركة المرور وإعادة توجيهها إلى عقدة الخروج عبر القنوات العادية. إن الاتصال بين عقدتي الدخول والخروج يمكن أن يستخدم أي بروتوكول نقل، ولكنه ليس جزءاً من نفق WireGuard المنشأ مع العميل.
آثار الخصوصية
بما أن نفق WireGuard ينتهي عند عقدة الدخول، فإن عقدة الدخول يمكنها رؤية عنوان IP الخاص بالعميل والوجهة المقصودة. على الرغم من أن عقدة الخروج لا ترى سوى حركة المرور القادمة من عقدة الدخول ولا يمكنها ربطها بالعميل الأصلي، إلا أن عقدة الدخول لديها وصول إلى كل من هوية العميل والوجهة، مما يسمح للعقدة بربط هوية المستخدم بالمكان الذي يتجه إليه. إذا كان هدفك هو عدم القابلية للربط بين هوية العميل والوجهة، فإن هذا النموذج يفشل لأن عقدة الدخول لديها رؤية لكلا طرفي الاتصال. وبالتالي، من منظور الخصوصية، لا يعد هذا الإعداد أفضل من VPN التقليدي.
3. أنفاق WireGuard المتسلسلة (إعادة التشفير عند عقدة الدخول)
كيف يعمل
يقوم العميل بإنشاء نفق WireGuard مع عقدة الدخول. تقوم عقدة الدخول بفك تشفير حركة مرور العميل، ثم تعيد تشفيرها إلى عقدة الخروج ضمن نفق WireGuard جديد. تقوم عقدة الخروج بفك تشفير هذا النفق الثاني وتوجيه حركة المرور إلى الوجهة النهائية.
يتضمن هذا التصميم نفقين منفصلين من نوع WireGuard:
- واحد من العميل إلى عقدة الدخول
- واحد من عقدة الدخول إلى عقدة الخروج
يشارك العميل فقط في النفق الأول. يتم إدارة النفق الثاني بالكامل بواسطة عقدتي الدخول والخروج.
آثار الخصوصية
بما أن نفق WireGuard الخاص بالعميل ينتهي عند عقدة الدخول، فإن عقدة الدخول لديها رؤية كاملة لهوية المستخدم ونشاطه. فهي ترى عنوان IP الحقيقي للعميل والمحتويات غير المشفرة لحركة المرور، بما في ذلك عنوان IP الوجهة وأي بيانات غير مشفرة. هذا يعني أن عقدة الدخول يمكنها فحص حركة المرور أو تسجيلها أو تعديلها قبل تمريرها.
من ناحية أخرى، تستقبل عقدة الخروج حركة المرور من عقدة الدخول داخل نفق WireGuard منفصل. وهي لا تعرف عنوان IP الخاص بالعميل الأصلي، ولكن يمكنها رؤية عنوان IP الوجهة وأي محتوى نصي عادي. يوفر هذا النهج تحسيناً جزئياً مقارنة بشبكات VPN ذات القفزة الواحدة من خلال إشراك عقدتين، ولكن لا تزال عقدة الدخول تملك رؤية لكل من هوية العميل والوجهة. عقدة الخروج فقط هي المعزولة عن معرفة مصدر حركة المرور. أيضاً، بدون تشفير طبقة التطبيقات (مثل HTTPS)، يكون محتوى الاتصال مكشوفاً لكلتا العقدتين.
4. أنفاق WireGuard المتداخلة (نهج "نفق داخل نفق" في NymVPN)
كيف يعمل
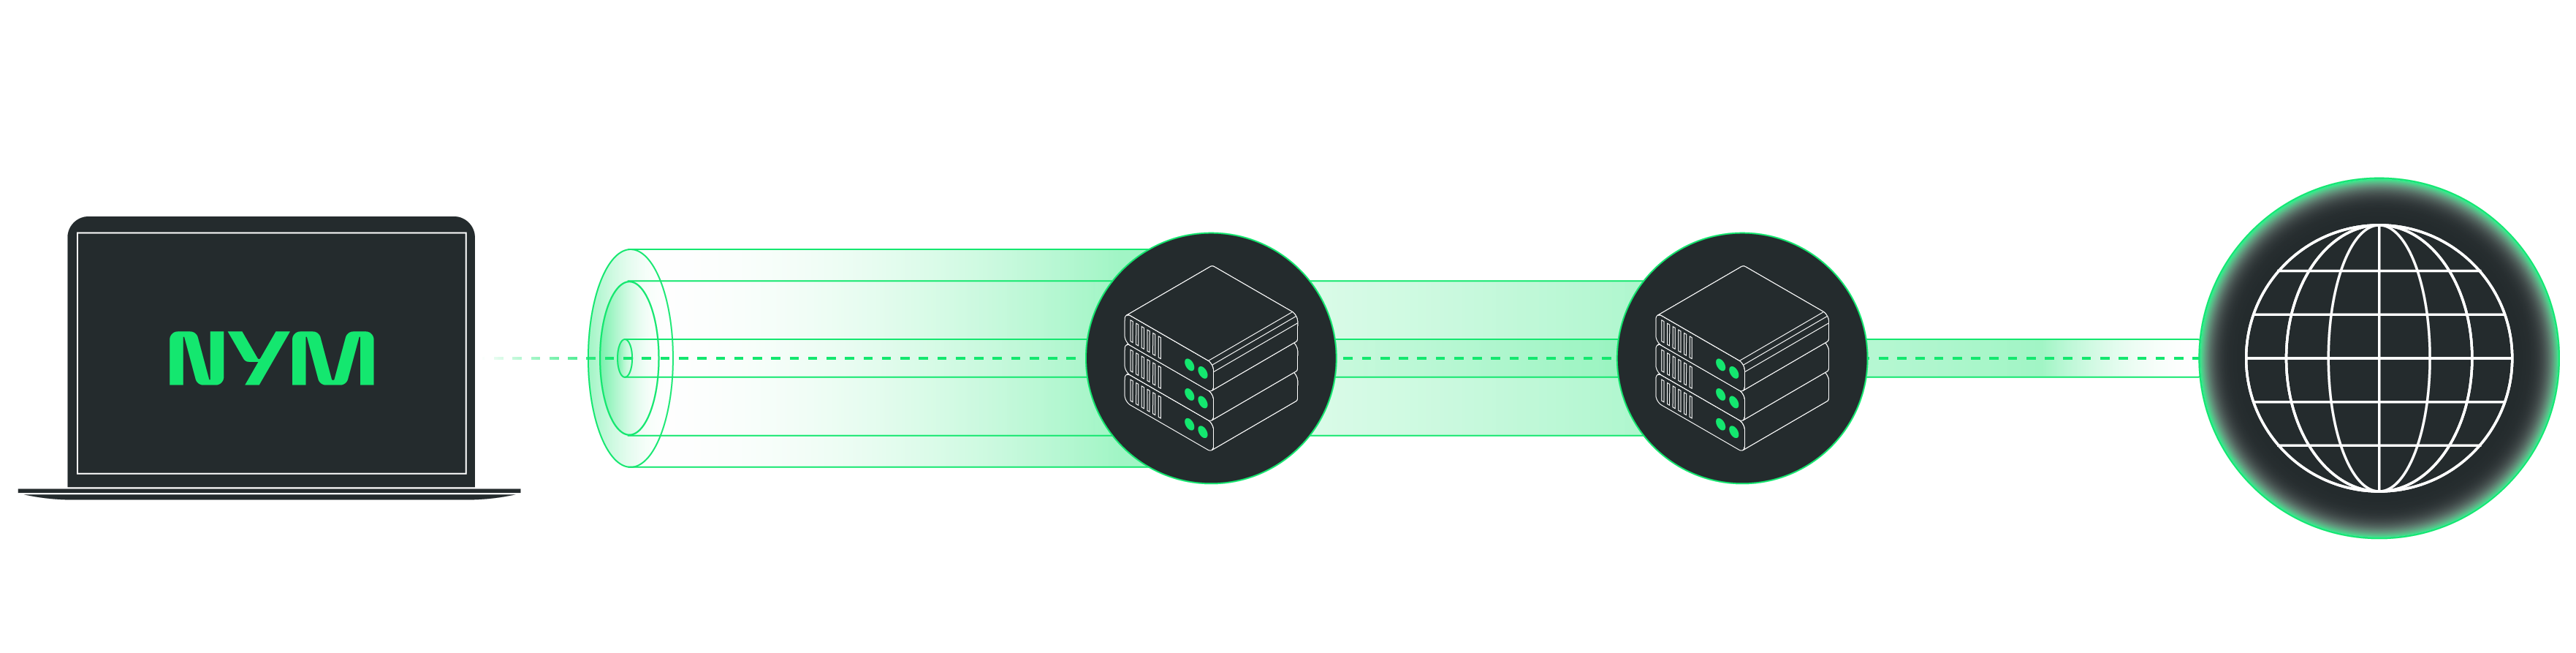
في هذا الإعداد، يقوم العميل بإنشاء نفقين متداخلين من نوع WireGuard: نفق داخلي إلى عقدة الخروج ونفق خارجي إلى عقدة الدخول. يتم إنشاء النفق الداخلي أولاً ويقوم بتغليف حركة المرور الفعلية؛ ثم يغلف النفق الخارجي هذا النفق الداخلي.
يتم تشفير حركة المرور أولاً لعقدة الخروج، ثم مرة أخرى لعقدة الدخول. تقوم عقدة الدخول بفك تشفير نفق WireGuard الخارجي فقط وتمرير نفق WireGuard الداخلي، الذي لا يزال مشفراً بالكامل، إلى عقدة الخروج. ثم تقوم عقدة الخروج بفك تشفير الطبقة الداخلية وتوجيه حركة المرور إلى وجهتها النهائية.
تأثيرات الخصوصية
هذا هو النهج المستخدم في وضع Fast mode في NymVPN، والذي يعتمد على أنفاق WireGuard المتداخلة للحفاظ على عدم القابلية للربط بين المستخدمين ووجهاتهم. لذا دعنا نرى كيف يعمل ذلك.
نظرًا لأن عقدة الدخول تقوم بفك تشفير نفق WireGuard الخارجي فقط، فهي لا تملك أي صلاحية للوصول إلى محتوى حركة المرور أو عنوان IP الوجهة. هي تعرف عنوان IP الخاص بالعميل، لأنها تنشئ النفق الخارجي معه مباشرة، لكنها لا ترى سوى نفق WireGuard الداخلي الموجه لعقدة الخروج. ولا يمكنها فحص حركة المرور أو تعديلها أو معرفة أي شيء عن الوجهة.
وفي الوقت نفسه، تقوم عقدة الخروج بفك تشفير نفق WireGuard الداخلي وترى عنوان IP للوجهة النهائية وحركة المرور بعد فك تشفيرها. ومع ذلك، فهي تستقبل الحزم من عقدة الدخول فقط، ولا تملك أي رؤية لعنوان IP الأصلي للعميل أو هويته.
يعني هذا الفصل الصارم للمعلومات أنه لا يمكن لأي من العقدتين، بمفردها، ربط المصدر (عنوان IP الخاص بالعميل) بالوجهة (عنوان IP الخاص بالخادم). تعرف عقدة الدخول هوية المستخدم، لكنها لا تعرف إلى أين يتجه. عقدة الخروج تعرف إلى أين تتجه حركة المرور، لكنها لا تعرف مصدرها. وطالما يتم تشغيل العقدتين بشكل مستقل ولا تتشاركان السجلات أو البيانات الوصفية، فإن هذا الإعداد يضمن عدم إمكانية الربط القوية بين هوية المستخدم ونشاطه عبر الإنترنت. وحتى في حال اختراق إحدى العقد، لا يمكنها كشف هوية المستخدم بالكامل بمفردها.
تماما كما هو الحال في نفق WireGuard الواحد إلى عقدة الخروج، يجب على العميل تبادل مفتاحه العام مع عقدة الخروج. نتيجة لذلك، ما لم يقم العميل بتبديل مفاتيحه بانتظام، يمكن لعقدة الخروج ربط هوية WireGuard الخاصة بالعميل بنشاطه عبر الإنترنت بمرور الوقت.
ومع ذلك، في إعداد النفق الواحد إلى الخروج، إذا لم يتم استخدام تشفير نقل إضافي، يمكن لمراقب الشبكة القادر على مراقبة الرابط بين العميل وعقدة الدخول، والرابط بين عقدة الدخول وعقدة الخروج، ربط أنماط حركة المرور ومن المحتمل ربط العملاء بعقد خروج معينة. يؤدي هذا إلى إضعاف عدم القابلية للربط ويزيد من مخاطر التوصيف من خلال تحليل حركة المرور.
الخلاصة: تصميم VPN مهم
غالباً ما يتم تداول مصطلح "Decentralization" في تسويق الـ VPN، لكن المكسب الحقيقي للخصوصية يأتي من كيفية هندسة الأنظمة، وليس من مسمياتها. يمكن أن يكون إعداد VPN المكون من قفزتين أفضل بشكل ملموس للخصوصية، ولكن فقط إذا كان:
- مشغلو عقد الدخول والخروج أطرافاً مستقلة ولا توجد بينهم مشاركة بيانات
- تصميم البروتوكول والنفق يمنع فحص حركة المرور والربط بينها
إذا كنت تقيم أحد حلول dVPN solution أو تفكر في إعداده، فتذكر دائماً: اللامركزية لا تتعلق فقط بامتلاك المزيد من العقد، بل بتوزيع الثقة بطريقة تضمن عدم قدرة أي طرف بمفرده على تجميع الصورة الكاملة لحياتك عبر الإنترنت.